SAGRILAFT · Debida diligencia de contrapartes
Debida diligencia de contrapartes en el SAGRILAFT: qué exige la norma
La debida diligencia de contrapartes es el proceso con el que una empresa obligada al SAGRILAFT conoce a sus clientes, proveedores, contratistas, empleados y asociados: los identifica, verifica su identidad y la de su beneficiario final, entiende el propósito de la relación y la monitorea mientras dure. La exige la Superintendencia de Sociedades, hoy en el Capítulo IX de la Circular Básica Jurídica, que en julio de 2026 reemplazó al Capítulo X.
Esta página explica el marco general vigente en octubre de 2026. No sustituye la lectura del texto normativo ni la asesoría de un profesional en cumplimiento.
Qué es la debida diligencia y qué es una contraparte
La Superintendencia de Sociedades define la debida diligencia como el proceso mediante el cual la empresa adopta medidas para conocer a la contraparte, sus operaciones, sus negocios jurídicos, sus productos y el volumen de sus transacciones. Dicho de otro modo: saber quién es, quién está detrás y si el negocio es coherente con lo que se sabe de ella.
Contraparte es cualquier persona natural o jurídica con la que la empresa tenga vínculos comerciales, de negocios, contractuales o jurídicos de cualquier orden. La norma nombra, entre otros, a los asociados, los empleados, los clientes, los acreedores, los contratistas y los proveedores. Un transportador o un contratista de mantenimiento son contrapartes igual que un comprador.
La guía qué es el SAGRILAFT presenta esta pieza en un párrafo, y cómo implementar el SAGRILAFT recorre el sistema completo. Aquí se desarrolla la debida diligencia: qué medidas exige, cuándo se intensifica, qué es la consulta en listas y cómo se ve el ciclo con un proveedor.
Dónde está regulada hoy
Hasta julio de 2026, las instrucciones estaban en el Capítulo X de la Circular Básica Jurídica. La Circular Externa 100-000020 del 2 de julio de 2026 expidió una nueva Circular Básica Jurídica y unificó los antiguos Capítulos X (SAGRILAFT) y XIII (PTEE) en un solo Capítulo IX, que cubre el lavado de activos, la financiación del terrorismo y de la proliferación de armas, la corrupción local y el soborno transnacional. Cómo se relacionaban los dos programas anteriores se explica en SAGRILAFT y PTEE.
Las empresas que ya estaban obligadas deben ajustar su sistema a más tardar el 31 de mayo de 2027, según el período de transición del numeral 9.29. Mientras tanto, los sistemas ya implementados se entienden válidos. Lo que sigue se basa en el Capítulo IX.
Qué medidas mínimas exige la norma
El Capítulo IX parte de un principio: no todas las contrapartes exigen la misma intensidad de revisión. Es el enfoque basado en riesgo. La empresa debe aplicar medidas proporcionales a su nivel de riesgo y evitar los excesos de debida diligencia que afecten su operación. Dentro de ese marco, el numeral 9.15.1 fija estos lineamientos mínimos.
Identificar y verificar
Identificar a la contraparte y verificar su identidad con documentos, datos o información confiable de fuentes independientes.
Beneficiario final
Identificar a los beneficiarios finales y la estructura de titularidad y control, y tomar medidas razonables para verificar su identidad.
Propósito de la relación
Entender y, cuando corresponda, obtener información sobre el propósito y el carácter del negocio jurídico o de la relación comercial.
Análisis continuo
Revisar durante la relación que las transacciones sean consistentes con lo que se sabe de la contraparte, incluida la fuente de los fondos cuando sea necesario.
Pagos y remuneraciones
Analizar las remuneraciones y los pagos, los canales de distribución y las jurisdicciones de pago y de ejecución del negocio.
Base de datos
Consolidar la información de las contrapartes en una base de datos u otro mecanismo que permita identificar alertas presentes o futuras.
Esa base de datos tiene un contenido mínimo: nombre de la contraparte, identificación, domicilio, beneficiario final, nombre del representante legal, nombre y cargo de la persona de contacto, y fecha del proceso de conocimiento o monitoreo.
El beneficiario final es la persona natural que finalmente posee o controla, directa o indirectamente, a la contraparte. El Capítulo IX remite a la definición del artículo 631-5 del Estatuto Tributario y pide especificar cómo se ejerce ese control: por la propiedad, con acciones o participaciones, o por otros medios.
La debida diligencia se hace antes de iniciar el negocio o la relación, y solo de manera excepcional después, siempre con los riesgos bajo control y el proceso documentado. Si no se puede completar satisfactoriamente, la empresa debe evaluar, según su política, si continúa la relación y si procede un reporte de operación sospechosa ante la UIAF (Unidad de Información y Análisis Financiero).
Qué es la consulta en listas vinculantes
Cuando alguien busca «consulta SAGRILAFT», casi siempre se refiere a verificar si una persona o una empresa aparece en una lista. La norma habla de listas vinculantes: las listas de personas y entidades asociadas con organizaciones terroristas que son vinculantes para Colombia según el artículo 20 de la Ley 1121 de 2006 y el derecho internacional. El Capítulo IX menciona dos grupos:
- Las listas que derivan de las resoluciones del Consejo de Seguridad de las Naciones Unidas, entre ellas las Resoluciones 1267 de 1999, 1373 de 2001, 1718 y 1737 de 2006, 1988 y 1989 de 2011 y 2178 de 2014, y las que les sucedan.
- Cualquier otra lista vinculante para Colombia. La circular da como ejemplos las listas de terroristas de los Estados Unidos y las listas de la Unión Europea de organizaciones terroristas y de personas catalogadas como terroristas.
La norma pide consultar estas listas de forma permanente, no solo al vincular a la contraparte. Si se identifica un bien, activo, producto, fondo o derecho a nombre o bajo el control de una persona o entidad incluida en ellas, el oficial de cumplimiento debe reportarlo de inmediato a la UIAF y ponerlo en conocimiento de la Fiscalía General de la Nación.
Las listas no agotan la revisión. El Capítulo IX pide contar con recursos humanos y tecnológicos adecuados para recaudar información sobre los antecedentes comerciales, de reputación y sancionatorios, en asuntos administrativos, penales o disciplinarios, de las personas objeto de la debida diligencia, incluidos los contratistas y los potenciales contratistas.
Cuándo se aplica la debida diligencia intensificada
La debida diligencia intensificada implica un conocimiento más profundo del negocio, de la contraparte y del origen de los activos que se reciben, con actividades adicionales a las de la debida diligencia ordinaria. El numeral 9.17 la exige en estos casos.
| Caso | Qué dice el Capítulo IX |
|---|---|
| Mayor riesgo | La contraparte o su beneficiario final representan un mayor riesgo para la empresa, según la evaluación de sus propios factores de riesgo. |
| Personas expuestas políticamente (PEP) | Aplica a las PEP según el Decreto 1081 de 2015, también cuando son beneficiarias finales de la contraparte. Se extiende al cónyuge o compañero permanente, a los familiares hasta el segundo grado de consanguinidad, primero de afinidad y primero civil, y a los asociados cercanos. |
| Países de alto riesgo | Contrapartes ubicadas en países no cooperantes o jurisdicciones de alto riesgo, según los listados del GAFI (Grupo de Acción Financiera Internacional). |
| Activos virtuales | Empresas que desarrollan actividades con activos virtuales, respecto de las contrapartes de esas operaciones, los activos y sus intermediarios. |
Además de las medidas comunes, la debida diligencia intensificada agrega tres obligaciones:
- Obtener la aprobación de la alta gerencia para comenzar o continuar la relación comercial.
- Adoptar medidas razonables para establecer el origen de los recursos.
- Realizar un monitoreo continuo e intensificado de la relación contractual.
El ciclo de debida diligencia de un proveedor
Con un proveedor persona jurídica, la debida diligencia suele seguir una secuencia como la siguiente. El orden y el detalle los fijan la política y el manual de cada empresa: estos pasos son una práctica común, no un procedimiento que la norma imponga tal cual.
- Solicitar la información El proveedor diligencia el formulario de conocimiento que diseñó la empresa y entrega los documentos que su política exige
- Identificar y verificar Se contrasta la identidad del proveedor y de su representante legal con documentos y fuentes independientes
- Identificar al beneficiario final Se reconstruye la estructura de propiedad y control hasta llegar a las personas naturales que están detrás
- Consultar listas y antecedentes El área de cumplimiento consulta las listas vinculantes y los antecedentes con sus propias herramientas
- Clasificar el riesgo y decidir Se define si aplica la debida diligencia intensificada y la vinculación la aprueba quien designe la política
- Monitorear y actualizar Se sigue la relación mientras dure y se actualiza la información con la periodicidad que fija la norma
Cada cuánto se actualiza
- Contrapartes de riesgo alto Como mínimo, una vez al año
- Contrapartes de riesgo medio o bajo Como mínimo, cada dos años
- Cambios o señales de alerta En el momento, sin esperar el plazo, cuando cambian las condiciones jurídicas, corporativas, económicas o financieras de la contraparte
El vencimiento de los documentos es otro reloj, distinto del de la norma: una certificación que caduca obliga a pedirla de nuevo aunque no toque la actualización general. Cómo se controlan esas fechas se explica en vencimientos de documentos de contratistas.
Qué documentos se suelen pedir
El Capítulo IX no trae una lista de documentos: cada empresa la define según su riesgo. A un proveedor persona jurídica es común pedirle:
- Certificado de existencia y representación legal expedido por la cámara de comercio.
- RUT (Registro Único Tributario).
- Documento de identidad del representante legal.
- Composición accionaria o declaración de beneficiarios finales.
- Estados financieros del último ejercicio.
- Certificación bancaria.
- Formulario de conocimiento de la contraparte, con la autorización para el tratamiento de datos personales.
Ordenar qué documento se exige, según la actividad y el perfil de cada tercero, es el trabajo de una matriz de requisitos documentales.
La evidencia y la parte documental en un sistema
El numeral 9.22 exige que la información que entrega la contraparte y el nombre de la persona que la verificó queden documentados con fecha y hora, para poder acreditar la debida y oportuna diligencia. Los soportes se conservan según el artículo 28 de la Ley 962 de 2005, y el tratamiento de los datos debe respetar las Leyes 1266 de 2008 y 1581 de 2012.
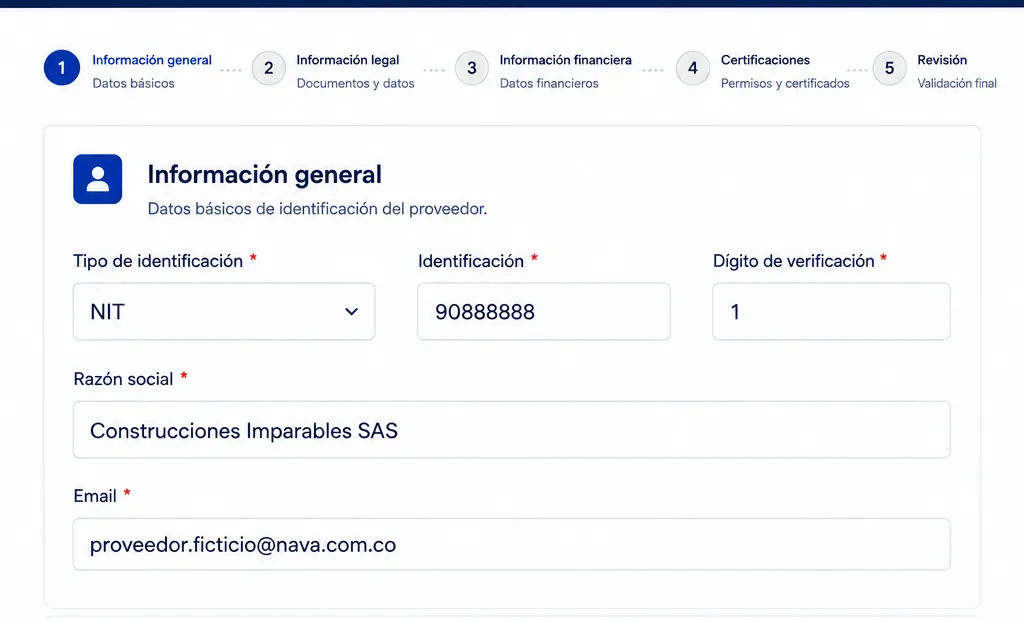
De todo este proceso, una parte es operación documental: pedir los documentos, revisarlos contra criterios, saber cuándo vencen y conservar cada decisión. En NAVA 360, el proveedor o contratista se registra y carga sus documentos desde su portal; su equipo los aprueba, rechaza o deja pendientes según los criterios de revisión definidos; el sistema calcula el vencimiento y marca lo próximo a vencer; y cada aprobación y cada rechazo quedan con responsable y fecha. Qué documentos se piden lo define su empresa, para su debida diligencia o para cualquier otro requisito.
Qué no hace NAVA
NAVA no hace la debida diligencia por usted. En concreto, NAVA:
- No consulta listas vinculantes o restrictivas ni hace screening de contrapartes
- No identifica al beneficiario final de sus contrapartes por usted
- No califica el riesgo LA/FT de la contraparte
- No genera ni transmite reportes a la UIAF
- No reemplaza al oficial de cumplimiento ni ejerce sus funciones
- No presta asesoría jurídica en materia de cumplimiento
Lo que NAVA opera es la gestión documental de proveedores y contratistas y la evidencia de esa gestión. La consulta, la calificación del riesgo y las decisiones de cumplimiento siguen en manos de su empresa.